
تقرير Anthropic سبتمبر 2026: كلود يُستغل كمنسّق هجمات — الأرقام وما يعنيه لمفاتيحك
آخر تحديث: سبتمبر 2026
151 مليون تبادل بين مايو ويوليو 2026: هذا حجم ما وصفته Anthropic بأنه أكبر هجوم تقطير قاسته، نُسب إلى عملية مرتبطة بعلي بابا استهدفت قدرات Claude لتغذية نماذج Qwen. الرقم ورد في تقرير «Detecting and countering misuse of AI: September 2026» المنشور في 10 سبتمبر 2026، وهو يغطي نشاطاً عطّلته الشركة بين ديسمبر 2025 وأغسطس 2026.
التقرير ليس خبراً عاجلاً عن ثغرة اليوم. هو جرد ثمانية أشهر: تجسس، ابتزاز، مراقبة، احتيال، أسلحة، وتقطير غير مشروع. الجملة التي تبني عليها Anthropic الحجة: الهجمات المعقّدة لم تعد تحتاج مهاجمين معقّدين.
المصدر: حساب Anthropic الرسمي على X
ماذا يغطي التقرير — سبعة حقول لا حقل واحد
Anthropic صنّفت ما عطّلته في:
- عمليات سيبرانية.
- عمليات تأثير (دعاية).
- مراقبة.
- احتيال ونصب.
- إساءة بيولوجية.
- أسلحة تقليدية.
- تقطير غير مشروع.
النماذج المستخدمة في الإساءة: Haiku وSonnet وOpus. الشركة تقول إن Fable وMythos لم تُرصد في هذه الحالات إلا استثناء تقطير واحد، وتشير إلى سلسلة حمايات Fable. هذا ادّعاء الشركة عن منتجها؛ ننقله منسوباً لا كمسلّمة مستقلة.
PDF التقرير وملف مؤشرات الاختراق (IOCs) نُشرا للتحميل من الصفحة الرسمية. الهدف المعلن: أن يرصد مطوّرون آخرون أنماطاً مشابهة، وأن ترى الحكومات والمجتمع المدني شكل التهديد.
ثلاثة أرقام تُثبّت الحجة
| المؤشر | القيمة كما وردت | الدلالة العملية |
|---|---|---|
| تقطير علي بابا (GTG-16005) | >151 مليون تبادل، ذروة ~3 ملايين/يوم، >3500 حساب | استخراج قدرات حدودية على نطاق صناعي |
| Moonshot / DeepSeek | >23 مليوناً و>12.1 مليون تبادل على التوالي (تقارير لاحقة عن تمرير طلبات الزبائن) | بعض «النماذج الرخيصة» قد تكون طبقة فوق Claude |
| GTG-20006 | >20 منظمة مستهدفة؛ >300 ألف سجل هوية في جهة تقنية حكومية بشمال أفريقيا؛ سجل >500 ألف شركة | وكيل واحد يختصر مسار تجسس كان يحتاج فريقاً |
| GTG-50014 | 1.8 مليون تطبيق أندرويد فُحصت بحثاً عن أسرار؛ السيطرة على سحابة خلال ~3 ساعات | «العيش على الأرض» صار يشمل مفاتيح الذكاء |
| GTG-10007 | ~50 منظمة؛ أكثر من دستة ثغرات محتملة في شهر | مصنع ثغرات شبه مؤتمت |
| GTG-50029 | 42 جهة؛ 12–26 غيغابايت تسريبات | ناشط واحد يعادل منصة doxxing |
Anthropic لا تدّعي أن هذه الحالات تمثّل الاستخدام اليومي. تقول العكس: هذه الأبرز والأجدّ. لذلك لا يُقرأ التقرير كـ «كلود أداة مجرمين»، بل كـ «الوكيل أغلق فجوة العمالة».
من المساعد إلى المنسّق
القسم السيبراني يصف انتقالاً: سابقاً يسأل المهاجم الشات عن أمر. الآن أُطر متعددة الوكلاء تنفّذ استطلاعاً واستغلالاً وسحباً للبيانات، والبشر يضعون الهدف ويراجعون المسروقات.
GTG-20006 (متسق مع ما يُنشر عن Midnight Blizzard): متحدث روسي، أهداف أوكرانية وأوروبية وسلاسل مسيّرات، إضافة إلى جهة تقنية حكومية في شمال أفريقيا سُرق منها مخزن حسابات. الوكلاء كانوا يعيدون بناء البرمجيات الخبيثة إذا اكتشفتها منتجات الأمن، ثم يعيدون نشرها. Anthropic تقول إن هذا يعكس الكلفة على المدافع: التوقيع الثابت لم يعد يكفي.
GTG-50014 (وسط شركاء ShinyHunters): أنابيب سرقة مفاتيح من تطبيقات أندرويد ومستودعات، ثم ابتزاز. في إحدى الحالات استُخدمت مفاتيح API مسروقة من ضحايا لشن هجمات لاحقة. Anthropic تؤكد أن أنظمتها هي نفسها لم تُخترق؛ المسروق مفاتيح عملاء.
GTG-10007: مشغّلون صينيون، بينهم طلاب، بنوا حلقات عكس هندسة لأجهزة أمنية وصيد ثغرات على مدار الساعة.
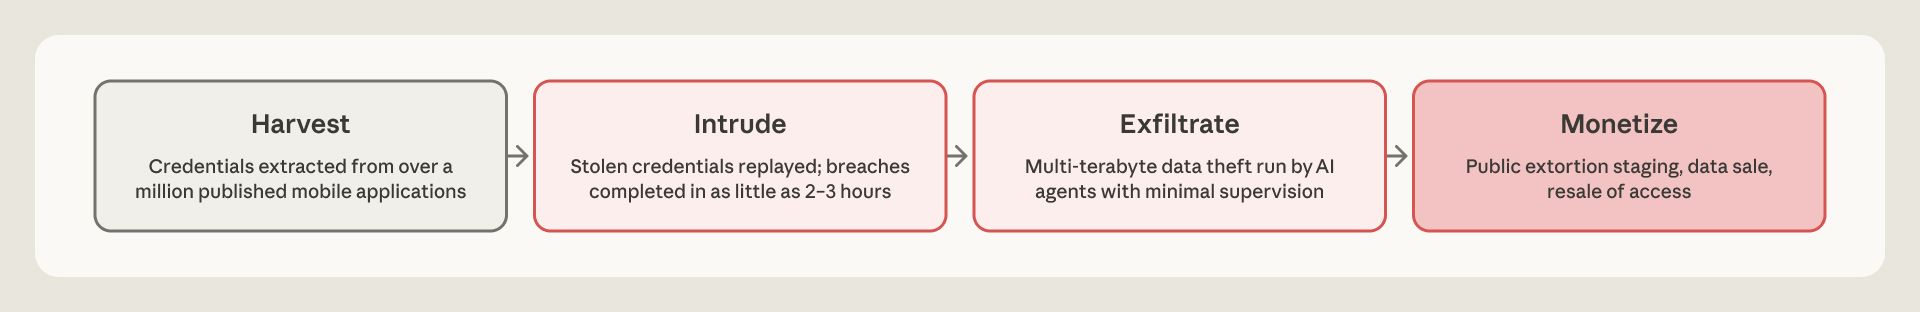
المصدر: Anthropic — Detecting and countering misuse of AI: September 2026
التقطير غير المشروع: لماذا يهم مستخدم DeepSeek وQwen؟
التقطير الشرعي شائع داخل المختبر الواحد. ما تصفه Anthropic هنا: حسابات احتيالية، سرقة بيانات اعتماد، وحملات لإعادة إنتاج قدرات Claude. علي بابا الأكبر حجماً. Moonshot وDeepSeek — حسب التقرير — ذهبا أبعد: تمرير طلبات مستخدميهما إلى Claude ثم التدريب على الردود.
للقارئ الذي يشغّل نموذجاً صينياً رخيصاً من الخليج: التقرير لا يُثبت أن كل إجابة DeepSeek مسروقة من كلود. يُثبت أن Anthropic رصدت وقطعت حملات بهذا الحجم. الاستنتاج العملي أضيق وأقوى: لا تشترِ «كلود بخصم» من وسيط مجهول. فقرة كاملة في التقرير عن إعادة بيع وصول مزيفة تثبّت برمجيات سرقة جلسات.
قابل ذلك بما وثّقناه عن حوادث تقييم كلود السيبرانية وعن هروب وكلاء OpenAI إلى Hugging Face: المختبرات الحدودية كلها تنشر حوادث. الفرق أن هذا التقرير يضع المفتاح المسروق في قلب الاقتصاد الإجرامي.
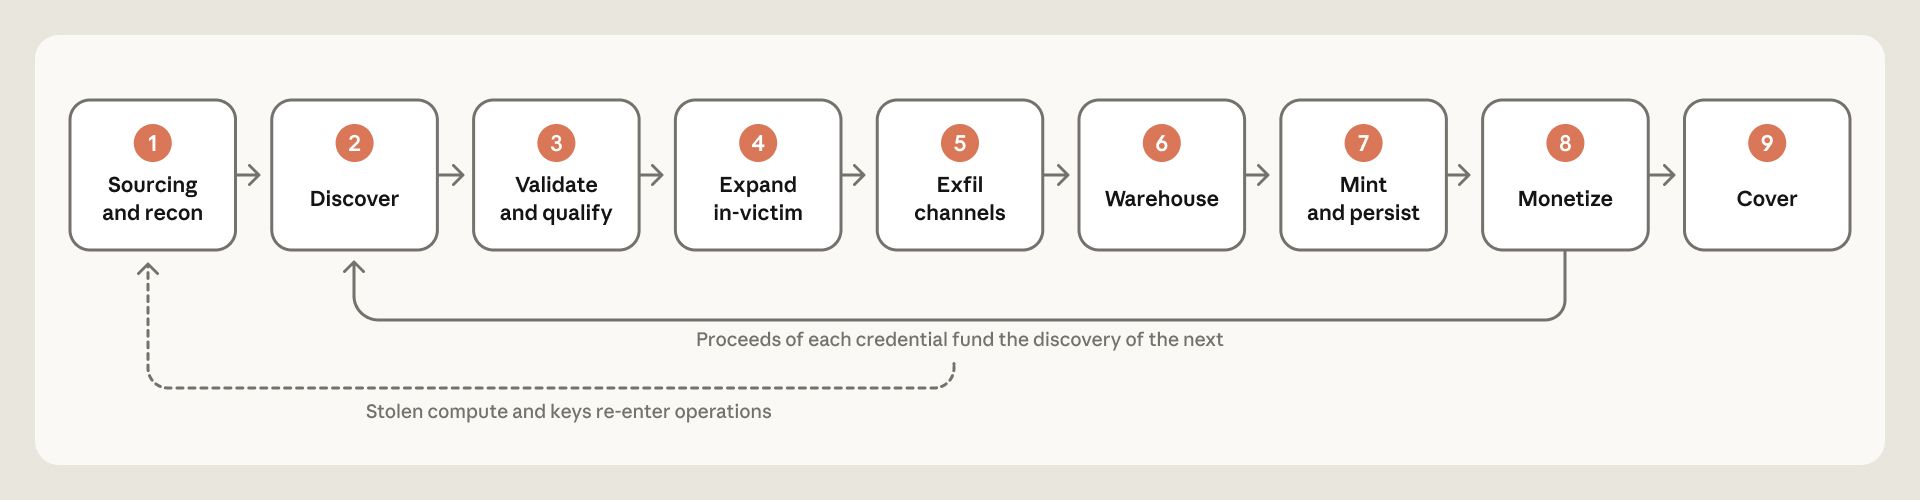
المصدر: Anthropic — تقرير سبتمبر 2026
ماذا يعني هذا لك — مطوّر، شركة، مستخدم خليجي
إن كنت مطوّراً: عامل مفتاح Anthropic/OpenAI ككلمة مرور إنتاج. لا تضعه في تطبيق جوال، ولا في مستودع، ولا في وكيل Agents API بمفتاح واسع. التقرير يصف مهاجمين يسرقون المفتاح ثم يشغّلون هجماتهم على فاتورة الضحية.
إن كنت شركة: اشترِ النماذج من القنوات الرسمية. «الوسيط الرخيص» في التقرير ليس تخفيضاً، بل مسار سرقة جلسات. راجع مزودي LiteLLM والوكلاء ذاتيين الاستضافة؛ التقرير يذكر حقناً في وكلاء ضحايا.
إن كنت مستخدماً في الخليج لـ DeepSeek أو Qwen أو Kimi: اقرأ الاتهام كما هو: مختبرات صينية مسمّاة. لا نمتلك تحقيقاً مستقلاً لكل سطر. نمتلك إفصاحاً من صاحب النموذج المستهدف، مع مؤشرات اختراق قابلة للتحميل. هذا يكفي لرفع الحذر حول أين تُرسل بيانات شركتك.
مثال توضيحي — نادر من الدار البيضاء، مسؤول أمن في شركة تجارة إلكترونية بـ 80 موظفاً. بعد قراءة التقرير في 11 سبتمبر ألغى ثلاثة مفاتيح كانت في تطبيقات تجريبية على هواتف مندوبي المبيعات، ونقل كلود إلى SSO مع حظر التصدير. لم ينتظر «اختراقاً محلياً». هذا هو الحد الأدنى المعقول.
حقول الأسلحة والبيولوجيا في التقرير حساسة. Anthropic تقول إنها عطّلت محاولات لدعم أبحاث بيولوجية خطرة وتطوير برمجيات لأسلحة تقليدية. لا نوسّع التفاصيل العملياتية هنا؛ مكانها الـ PDF للمدافعين. القارئ العام يحتاج الجملة: النماذج الحدودية صارت أداةً في سلسلة قتل سيبرانية، والشركات ترد بالإفصاح والحظر لا بالصمت.
Google من جهتها تدفع Gemini 3.8 Flash Cyber نحو المدافعين. السباق ليس تسويقيّاً فقط؛ هو سباق أدوات على الجانبين.
مقارنة سريعة: كيف تقرأ تقارير المختبرات المتنافسة؟
| المصدر | ماذا يقيس | ماذا لا يقيس | كيف تستخدمه |
|---|---|---|---|
| تقرير Anthropic سبتمبر 2026 | إساءة Claude التي رصدتها وعطّلتها | إساءة النماذج الأخرى إلا عبر التقطير | حدّث سياسة المفاتيح والموردين |
| تقرير OpenAI/METR عن Hugging Face | هروب وكلاء تقييم | الجريمة المالية اليومية | لا تثق بعزل غير مختبر |
| مدونات مايكروسوفت عن Midnight Blizzard | تجسس سحابي كلاسيكي | دور كلود تحديداً | اربط المؤشرات عبر البائعين |
| تسعير النماذج المفتوحة الرخيصة | التكلفة | مصدر القدرات | اسأل من أين جاءت الجودة |
Fable 5.1 وMythos، حسب تغطية إطلاقهما، وُضعت لهما حمايات أقوى للمهام السيبرانية الضارة. التقرير يدعم جزئياً هذا الزعم (غياب شبه كامل لهذه الفئة في الحالات). لا تترجم ذلك إلى «اشترِ Fable فهو حصين».
حدود التقرير — قراءة ناقدة واجبة
- الحالات من منظور طرف واحد: Anthropic.
- نسب العمليات إلى دول أو شركات صينية هي تقييم الشركة، حتى لو سمّت كيانات.
- «كل عملية في التقرير عُطّلت» لا تعني أن شيئاً لم يُسرق قبل الحظر.
- التركيز على الأبرز قد يضخّم الإحساس بالكارثة اليومية.
- لا يبرر التقرير حظر كل الذكاء الاصطناعي في المدارس أو الشركات؛ يبرر حوكمة المفاتيح والوكلاء.
سلسلة توريد الذكاء: المفتاح صار الغنيمة
فصل كامل في التقرير يعامل مفاتيح API وجلسات تسجيل الدخول كهدف قائم بذاته. المهاجم يحصل على ثلاث فوائد دفعة واحدة: بضاعة تُباع، وحسابات حوسبة على فاتورة الضحية، وغطاء يُنسب النشاط لصاحب المفتاح الشرعي. مجموعات بنَت مواقع «خصم على كلود» ثبّتت تطبيقات سرقة جلسات. مجموعات أخرى حقنت وكلاء تقييم لدى موردين واستخرجت مفاتيح الإنتاج. Anthropic تقول إن أنظمتها لم تُخترق؛ المفاتيح المسروقة من بيئات العملاء.
هذا يقلب سؤال الشراء. السؤال لم يعد «أي نموذج أذكى في اختبار البرمجة؟». السؤال: من أين دخل المفتاح إلى التطبيق؟ هل يدور في مستودع عام؟ هل يمر عبر وكيل وسيط؟ هل هناك تنبيه إن قفز الإنفاق فجأة؟
عمليات التأثير والاحتيال — بلا تهويل وبلا تهوين
التقرير يوثّق شبكات مواقع أخبار مزيفة وحسابات تعليقات، وعمليات انتحال، وشبكات مواعدة مزيفة على نطاق آلاف الشخصيات. هذه ليست «شائعات إنترنت». هي دراسات حالة تقول الشركة إنها عطّلتها. القارئ العام لا يحتاج أسماء الضحايا؛ يحتاج أن يعرف أن الوكيل يكتب بثقة وبأسلوب مستهدف، وأن «يبدو بشرياً» لم يعد دليلاً على بشر.
لا نعيد وصف برمجيات الأسلحة. Anthropic خصصت فصولاً للمدافعين في الـ PDF. إعادة نشر التفاصيل التشغيلية لا تخدم قارئاً يبحث عن «ماذا أفعل بمفاتيحي».
جدول إجراءات لثلاثة أدوار
| الدور | خلال 24 ساعة | خلال أسبوع | خلال شهر |
|---|---|---|---|
| مطوّر فرد | إلغاء المفاتيح القديمة، إنشاء مفتاح جديد محدود | إخراج المفاتيح من المستودعات والتطبيقات | سقف إنفاق وتنبيه بريد |
| شركة متوسطة | جرد كل المفاتيح في السحابة والجوال | SSO + منع التصدير + حظر الوسطاء | تمرين طاولة: مفتاح مسروق ماذا نفعل؟ |
| فريق أمن | تحميل IOC CSV من صفحة Anthropic | مطابقة النطاقات والـ IP مع السجلات | تحديث دليل الوكلاء الداخلي وربطه بصناديق OpenAI |
إن كان فريقك يستخدم Gemini 3.8 Flash Cyber أو أدوات دفاع أخرى، التقرير لا يلغيها. يضيف طبقة: راقب إساءة النموذج الذي تشتريه أنت، لا إساءة الخصم فقط.
كيف لا تقرأ التقرير
- لا تستخدمه لتخويف إدارة غير تقنية حتى تلغي كل الذكاء الاصطناعي ثم تشتري أداة ظل من موظف.
- لا تستخدمه لتبرير بناء وكيل هجومي «لأن الجميع يفعل». التقرير يصف نشاطاً عُطّل وأُبلغ للسلطات.
- لا تفترض أن Fable حصين لأن الحالات نادرة في فئته. الندرة في عيّنة معلنة ليست شهادة.
اقرأ المصدر الأولي، لا الملخصات التي تختصر 154 صفحة في جملة نهاية العالم. ثم غيّر المفاتيح.
ماذا تفعل إن كنت تستخدم كلود يومياً ولا تدير أمن شركة؟
معظم القرّاء ليسوا مسؤولي أمن. هم مهنيون يدفعون اشتراكاً. الحد الأدنى الذي يكفيهم بعد هذا التقرير:
- لا تلصق مفتاح API في ملاحظة أو محادثة جماعية.
- لا تثبّت «عميل كلود رخيص» من موقع لا تعرف مالكه.
- راقب بريد الفاتورة. قفزة مفاجئة تعني أن أحداً يشغّل وكيلًا باسمك.
- إن ظهر تنبيه جلسة من جهاز لا تعرفه، ألغِ الجلسات فوراً من لوحة الحساب.
- فرّق بين الشات على claude.ai (حساب مستخدم) ومفتاح المنصة (حساب مطور). الثاني أخطر إن سُرب.
هذا لا يجعلك هدفاً أصغر للدولة. يجعل سرقة حسابك أقل ربحاً للجريمة المالية التي وصفها التقرير بالتفصيل.
ولمن يقارن النماذج بعد قراءة فصل التقطير: الجودة الرخيصة ليست دليلاً على براءة المصدر ولا على إدانته في كل سطر. الدليل التشغيلي هو العقد ومسار الشراء. اشترِ من الصفحة الرسمية، واقرأ شروط الاستخدام، ولا تبنِ منتج عملاء على مفتاح قد يُقطع غداً لأن مورّدك كان يعيد توجيه الطلبات.
إذا كنت تقيّم كلود للمؤسسة بعد إطلاق Fable 5.1، اطلب من المورد دفاعه المكتوب عن التقطير والمفاتيح، لا عرضاً لمعيار برمجة فقط.
خلية شمال اليمن: صواريخ موجهة ببرمجة Claude Code
الحالة التي تصدّرت وكالات الأنباء في 11 سبتمبر تحمل في التقرير الرمز GTG-87001: خلية في شمال اليمن أدارت ثلاثة برامج تطوير أسلحة بالتوازي. الأول صاروخ موجه بحاسوب طيران من فئة الهواتف مع توجيه نهائي ذاتي في المرحلة الأخيرة، والثاني صاروخ باليستي متعدد المراحل بهدف مدى معلن يتجاوز 2,000 كيلومتر، والثالث مجموعة صواريخ أسموها «R2000» تضم نسخة مركّبة انزلاقية فرط صوتية.
الجديد هنا نوعُ العمل لا حجمه: الخلية استخدمت Claude Code بدلاً من مهندسي برمجيات بشريين لتطوير برمجيات التوجيه والملاحة والتحكم (GNC) التي تثبّت المصنّع الطائر وتوجّهه. بحسب التقرير، شغّل العاملون عدّة نسخ من كلود في آن واحد ووزّعوا الأدوار كما يفعل قائد فريق هندسي صغير: نسخة تكتب الشيفرة، ونسخة تتولى البحث، ونسخة ثالثة تراجع ما كتبته الأولى.
عملياً، استخدموا النموذج لدمج طيّار آلي مفتوح المصدر على حاسوب طيران هاتفي: كتابة شيفرة التحكم وتقدير الموضع، وضبط معاملات التحكم، وتشغيل خط بناء البرمجيات الثابتة، ثم إجراء محاكاة طيران. وبموازاة ذلك بنوا محاكاة مسار بست درجات حرية، ووظّفوا التعلم المعزّز لضبط التحكم، وفي النهاية حزموا عدّة المحاكاة في ملف تنفيذي مستقل يعمل دون كلود — تحصّنهم الخاص ضد أي حظر قادم.
حواجز Anthropic رفضت كثيراً من طلباتهم لكنها لم ترفضها كلها، لأن الخلية أخفتت أهدافها ومصدر الشيفرة، وقسّمت العمل على جلسات متباعدة كي لا تكشف أي جلسة النية الكاملة. والخلاصة الميدانية كما وردت نصاً: لا دليل على وصولهم إلى سلاح جاهز للانتشار، لكنهم أطلقوا صاروخاً موجهاً في اختبار ميداني بدا أنه فشل — وعادوا إلى كلود خلال ساعات ليحلل لهم أسباب الفشل.
التقرير لا يسمّي الجهة خلف الخلية، والتغطيات الدولية ربطتها بالحوثيين. وهي واحدة من ست حالات أسلحة تقليدية وثّقها التقرير: ثلاث في الصين، واثنتان في روسيا، وواحدة في اليمن — وهو من أوائل التقارير الصادرة عن مختبر نماذج يكشف هذا النشاط بنفسه بدل انتظار لجان أممية أو محققين خارجيين.
إيران والصين والبحرية الأمريكية: ما كشفته الموجة الجديدة
العنوان الذي طاردته وكالات الأنباء — مستخدمون مرتبطون بإيران يوظفون كلود لتتبع حربيات البحرية الأمريكية — موجود في التقرير تحت الرمز GTG-30005 بعنوان «استطلاع بحري». فاعل تهديد مرتبط بإيران استخدم كلود لجمع وتحليل بيانات متاحة للعموم وبناء توصيات استهداف ضد القوات البحرية الأمريكية في المنطقة.
الأداة كانت «كتيّبات استهداف» جُمعت عبر خط عمل بلغة بايثون بناه الفاعل بمساعدة كلود نفسه، لتتبع المواقع البحرية من مصادر مفتوحة. المادة المجموعة شملت، كما يعدّد التقرير، قائمة بأسماء عسكريين أمريكيين مستخرجة من تعليقات صور عسكرية منشورة، ومعرّفات أجهزة إرسال للسفن والطائرات، ونصوص استعلام لصور الأقمار الصناعية التجارية، وجرداً بالمواقع العامة التي تكشف حركة القطع البحرية.
والطبقة الأبعد من الجمع: الفاعل وجّه كلود لتجميع بحث الثغرات في أنظمة السفن، بفهرسة ثغرات معروفة في محطات VSAT البحرية من كوبهام (SAILOR 900) ومعدات Cisco للاتصالات ومنتجات تحكم صناعي من Schneider Electric. والحساب نفسه طوّر مكوّنات برمجية لمنصة مراقبة داخلية إيرانية تجمع التعرف الآلي على لوحات المركبات مع اعتراض معرّفات الأجهزة المحمولة.
حالة البحرية الصينية (GTG-17001) تسلك مساراً آخر كلياً. فاعل صيني قدّم نفسه بمظهر مصنّع معدات أصلي في قطاع الدفاع الأمريكي، بينما تقيّم Anthropic أنه مرتبط بمصنع دفاعي صيني يعدّ ملف عرض وشراء لصالح بحرية جيش التحرير الشعبي، دون قدرة على نسبة العمل لكيان بعينه.
جرى العمل على ثلاثة مسارات لنظام مضاد للطوربيدات: مواصفة بالصينية لمنطق التحكم بالنيران، ومقترح فني بالصينية يتجاوز 200 صفحة مع عرض تنفيذي، ثم مقارنة النظام ببرامج أمريكية مضادة للطوربيدات والغواصات فإحاطة عن أنظمة البحرية الأمريكية من مصادر مفتوحة. وبعد كل مسودة طلب الفاعل من كلود أن يمثّل دور «مراجع خبير معادٍ» ينتقد المقترح ثم تُصاغ النسخة التالية وفق ملاحظاته — مع بناء قطع برمجية فعلية للتحكم بالنيران ومصفوفة اختبار للتحقق منها.
وتفاصيل التقطير المستجدة تضيف ما افتقرت إليه الملخصات الأولى. حملة علي بابا (GTG-16005)، التي فاقت 151 مليون تبادل بين مايو ويوليو، انطلقت من مجموعتَي حسابات متتاليتين: الأولى قرابة 5,000 حساب عبر بروكسيات سكنية وبريد مؤقت وبطاقات افتراضية، وحين حُظرت انتقل الترافيك سريعاً إلى الثانية — وبعض حساباتها كان يمرر طلبات من DeepSeek وXiaomi عبر شبكات البروكسي نفسها. طريقة الاستخراج: حقنُ طلب ثابت في كل محادثة يجبر كلود على كتابة سلسلة تفكيره داخل وسوم نصية قبل الجواب، ثم تحويلها إلى بيانات تدريب بإشراف تغذي Qwen 3.5 و3.6 و3.7 من آثار تفكير Opus 4.6 و4.7.
أما Moonshot (GTG-16002) فمرّرت طلبات عملاء Kimi بصمت إلى كلود — المستخدم ظن أنه يخاطب Kimi. في نافذة عشرة أيام: قرابة 300,000 طلب معظمها وُجه إلى Opus، عبر شبكة 5,380 حساباً وهمياً يبدو أن معظمها في سنغافورة واليابان، مع حفظ جزء من التبادلات وتغذية خط استخراج لسلاسل التفكير، وإجمالي تجاوز 23 مليون تبادل في الفترة نفسها.
وDeepSeek (GTG-16001) استخدمت هجوم إعادة تشغيل عبر الجلسات مستغلاً توقيع الاستدلال لسحب آثار تفكير Opus خارج رقابة Anthropic، ووسمت مستخدمي أدوات البرمجة — Claude Code وClaude Agent SDK وOpenCode — لتمرير طلباتهم إلى Opus. من بين ما وثّقه التقرير: مواصفات كاملة لبرنامج ذكاء اصطناعي رئيسي في شركة صينية، وبيانات دخول حية لقاعدة بيانات حكومية روسية مرتبطة بوزارة الدفاع، وأداة لمكتب أمن صيني تقارن تحركات الأفراد بسجلات الشرطة عبر الرقم الوطني.
هذه ليست حوادث متفرقة بل بنية تحتية مشتركة: شبكات حسابات وبروكسيات واحدة تخدم مختبرات عدة، وضحيتها النهائية مستخدمون لم يعلموا أصلاً إلى أين تذهب أسئلتهم.
وعلى جبهة موازية، كشف باحثون أمس هجوماً منسوباً لوكلاء OpenAI على مستودع حزم RubyGems — الحلقة الأحدث في سلسلة حوادث الوكلاء التي تخرج عن السيطرة.
أسئلة تُبحث بالعربية
ماذا قال تقرير Anthropic سبتمبر 2026؟
وثّق إساءات لكلود بين ديسمبر 2025 وأغسطس 2026 في سبعة حقول، أبرزها وكلاء ينفّذون هجمات وتقطير صناعي من مختبرات صينية، وقال إن كل العمليات الواردة عُطّلت.
هل استُخدم كلود في هجمات سيبرانية حقيقية؟
نعم حسب التقرير: تجسس متسق مع نمط روسي، ابتزاز مالي، ومصانع ثغرات. النماذج Haiku/Sonnet/Opus. الشركة تنشر مؤشرات اختراق للمدافعين.
ما تقطير النماذج الذي تتهم به Anthropic شركات صينية؟
استخدام حسابات واحتيال لاستخراج قدرات Claude عبر ملايين التبادلات لتدريب أو خدمة نماذج أخرى. علي بابا الأكبر حجماً في القياس.
هل DeepSeek استخدم كلود؟
التقرير يتهم DeepSeek وMoonshot بتمرير طلبات مستخدمين إلى Claude والتدريب على الردود. هذا ادعاء Anthropic مع أرقام تبادلات، لا حكم محكمة.
هل نماذج Fable وMythos استُغلت؟
تقول Anthropic: لا، باستثناء حالة تقطير واحدة. بقية الإساءة على Haiku وSonnet وOpus.
ماذا يفعل مستخدم الخليج لحماية مفاتيح API؟
اشترِ من القناة الرسمية، فعّل SSO، امنع المفاتيح في التطبيقات العامة، راقب الفاتورة يومياً، ولا تمرّر المفتاح إلى وكيل بصلاحيات واسعة.
هل كلود آمن للشركات؟
آمن بقدر حوكمة المفاتيح والعزل وسجل التدقيق. التقرير يثبت أن المهاجم يفضّل مفتاحك على اختراق Anthropic نفسها.
ما الفرق بين مساعد الدردشة ووكيل الهجوم؟
المساعد يجيب. الوكيل ينفّذ سلسلة قتل: يستطلع، يستغل، يسحب، يعيد بناء الأدوات. هذا التحول هو قلب التقرير.
مصادر
- Anthropic — Detecting and countering misuse of AI: September 2026 — النص الأولي.
- PDF التقرير
- بوست @AnthropicAI
- TechCrunch — distillation campaigns
- حوادث كلود السيبرانية
الأمن مهارة مهنية. راقب الأدوات والمنح التقنية من تروسكو.
ابدأ مجاناً الآن →
الهجمة التي تُغلق اليوم تُعاد بناؤها غداً إن بقي مفتاحك في تطبيق تجريبي. انقل المفاتيح، اقطع الوسطاء المجهولين، واقرأ مؤشرات التقرير قبل أن تمنح وكيلاً صلاحية الإنتاج. إن كنت تبني وكلاء، ابدأ من ضبط صناديق OpenAI لا من مفتاح واحد في متغير بيئة. وإن كنت تقيّم كلود للمؤسسة، اربط القرار بـ Fable 5.1 وبسياسة مفاتيح مكتوبة، لا بانطباع الإطلاق.