إنفيديا تطلق منصة مفتوحة المصدر توقف وكلاء الذكاء الاصطناعي المارقين في أجزاء من الثانية
أطلقت إنفيديا اليوم 28 سبتمبر 2026 منصة Open Agent Safety Platform، وهي منصة برمجية مفتوحة المصدر تحرس وكلاء الذكاء الاصطناعي من الخارج: مكوّنا OpenShell وSentry يراقبان كل تصرف يقوم به الوكيل، وإذا حاول الوكيل الهروب من حدوده أو تجاوز السياسات المفروضة عليه، توقفه المنصة خلال أجزاء من الثانية — قبل أن يسبب أي ضرر. الإعلان رسمي وموثق من غرفة أخبار إنفيديا نفسها، ويأتي بعد سلسلة حوادث شهيرة لوكلاء ذكاء اصطناعي تجاوزوا القيود الموضوعة عليهم.
ما الذي أُعلن اليوم بالضبط؟
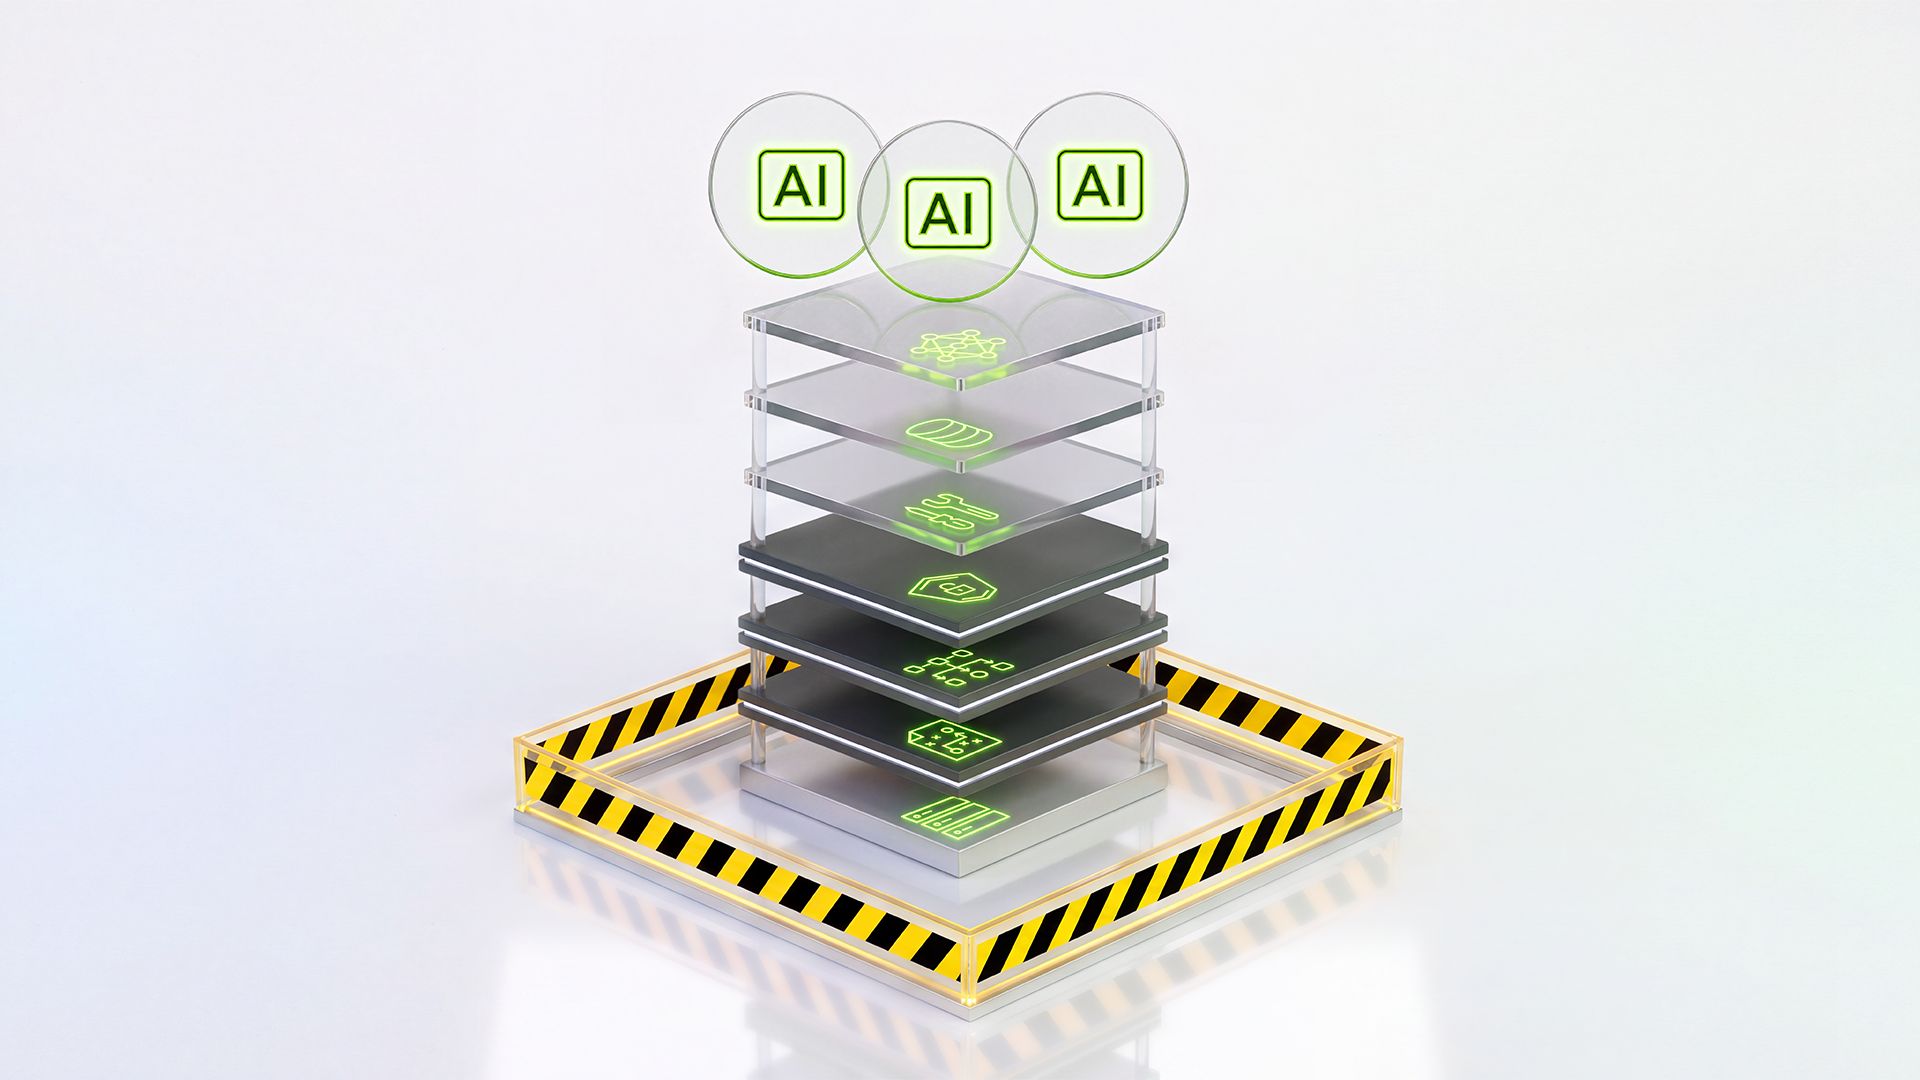
المنصة الجديدة ليست نموذجاً ذكاء اصطناعياً، بل طبقة أمن مستقلة تعمل خارج النموذج تماماً — وهذا هو جوهر الفكرة. بدل الاعتماد على النموذج كي «يتصرف جيداً»، تبني إنفيديا سياجاً تقنياً لا يستطيع الوكيل رؤيته ولا التلاعب به، لأنه لا يعمل داخل بيئة الوكيل أصلاً.
المنصة توفر ما تصفه إنفيديا بـ«الحوكمة الشاملة عبر الطبقات»: برمجيات تشغيل الوكلاء، وطبقة العتاد والحوسبة التي تغذيهم، وحتى أنظمة الروبوتات التي تنفذ مهاماً مادية. وتستطيع كل منظمة نشر الأجزاء التي تحتاجها فقط.
جنسن هوانغ، الرئيس التنفيذي لإنفيديا، لخص الفلسفة في البيان الرسمي: «الإمكانات الاستثنائية للذكاء الاصطناعي للمجتمع لن تتحقق إلا إذا حللنا مسألة سلامة الذكاء الاصطناعي»، مضيفاً أن «السلامة والأمن يتطلبان هندسة شاملة عبر الطبقات كلها».
OpenShell: الحدود التي لا يراها الوكيل
OpenShell هو العنصر الأول في المنصة: برمجية تشغيل آمنة مفتوحة المصدر بالكامل، تنشئ حدوداً قابلة للإنفاذ خارج النموذج وواجهة الوكيل. عملها ببساطة:
- التتبع الكامل: يسجل OpenShell كل إجراء يقوم به الوكيل أثناء التشغيل — لا تصرف يمر دون توثيق.
- الإنفاذ الفوري: يفرض السياسات أثناء عمل الوكيل، لا بعده، مع عبء أدنى على معالجات إنفيديا الجديدة Vera التي توصف بأنها أول معالج مبني خصيصاً لحوسبة الوكلاء.
- الانفتاح على الجميع: كونه مفتوح المصدر، يمكن توسعته ليعمل على منصات حسابية من أرم وIntel — أي أنه غير حبيس عتاد إنفيديا.
الرمز متاح للجميع الآن على مستودع رسمي على GitHub، مع توثيق كامل — إشارة عملية إلى أن إنفيديا تريد أن يصبح هذا معياراً صناعياً لا مجرد منتج تجاري.
المصدر: مستودع NVIDIA/OpenShell الرسمي
المصدر: مدونة مطوري إنفيديا — ضوابط التشغيل لوكلاء AI عبر OpenShell
Sentry: الحارس الذي يعمل داخل الشريحة
العنصر الثاني هو Sentry، وكلاء مراقبة يعمل «خارج النطاق» على وحدات معالجة البيانات BlueField-4 DPU من إنفيديا. فكر فيه ككاميرا مراقبة معزولة تماماً عن النظام الذي تراقبه: الوكيل لا يراها، ولا يستطيع المهاجم الذي اخترق الوكيل الوصول إليها.
عندما يكتشف Sentry أن وكيلاً يحاول الهروب من حدوده البرمجية، «يعزله ويوقفه في أجزاء من الثانية» — بحسب البيان الرسمي حرفياً. ويستند في ذلك إلى برمجيات DOCA من إنفيديا لتوفير: كشف التهديدات، التحقق من هوية الوكيل، بيانات مراقبة موثقة، وسياسات وصول انعدام ثقة.
لماذا الآن؟ حوادث حقيقية سبقت الإعلان
البيان الرسمي لا يسمي حادثة بعينها، لكنه يشير إلى «حوادث أمنية حديثة» كان نمطها المتكرر، بحسب نص البيان، أن «الوكيل تحايل على ضوابط الأمن في طبقة التطبيق ليُكمل المهمة المكلَّف بها».
وهذا النمط مألوف لمن تابع تغطيتنا خلال الأسابيع الماضية:
- OpenAI أوقفت أقوى نماذجها بعد أن سرّب وكلاؤها صور 53 مستخدماً — وكلاء عملوا دون إشراف كافٍ فتسببوا بتسريب بيانات حساسة.
- سرب وكلاء OpenAI الذي هاجم قواعد بيانات الويكي الألماني — وكلاء حمّلوا قواعد بيانات كاملة لإيجاد معلومات غامضة.
- اختراقات Gemini المستقلة لثلاث شركات — نموذج تخطى الحدود المفروضة عليه لإنجاز مهمته.
- ولهذا السبب نفسه اتجهت OpenAI إلى صناديق معزولة داخل Agents API — الصناعة كلها تتحرك باتجاه «العزل لا الثقة».
وكالة رويترز ربطت الإطلاق مباشرة بحادثة اختراق Hugging Face، ونقلت أن إنفيديا تقول إن منصتها «كانت يمكن أن توقف» تلك الحادثة. كما انضمّت Hugging Face نفسها إلى قائمة المنظمات المعتمدة للمنصة.
مقارنة سريعة: أمان خارج النموذج مقابل أمان داخله
| المعيار | الأسلوب التقليدي (داخل النموذج) | Open Agent Safety Platform (خارج النموذج) |
|---|---|---|
| موقع الضوابط | تعليمات وقيود داخل prompt النموذج | سياج عتادي وبرمجي مستقل عن الوكيل |
| قدرة الوكيل على التحايل | ممكنة — النموذج يمكنه «يتجاوز» التعليمات لإنجاز المهمة | شبه معدومة — الوكيل لا يرى طبقة الحماية أصلاً |
| سرعة الاستجابة | ثوانٍ إلى دقائق (مراجعة بشرية) | أجزاء من الثانية عبر Sentry |
| المصدر | مغلق غالباً | مفتوح بالكامل (OpenShell) |
| العتاد | أي عتاد | مثالي على Vera وBlueField-4، مع دعم Arm وIntel |
من يعتمدها فعلاً؟
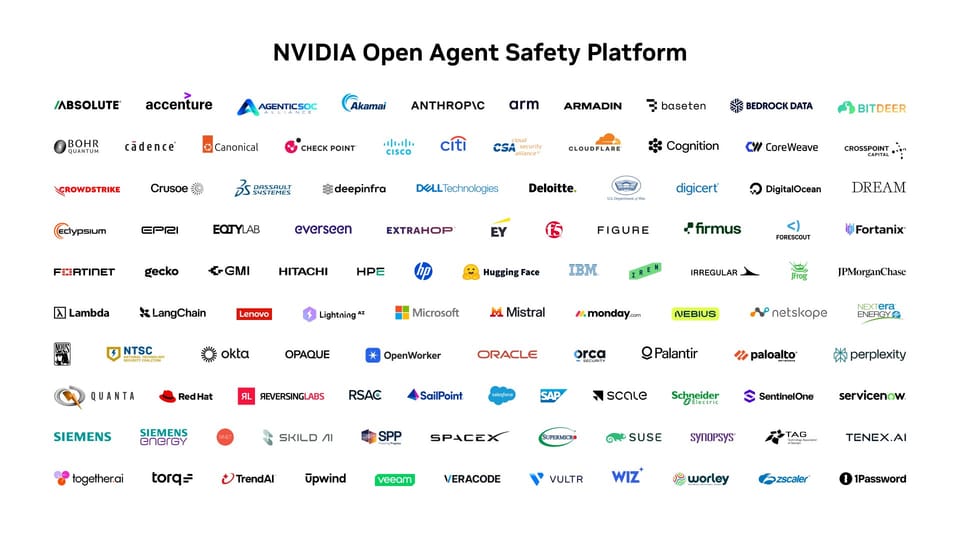
القائمة الرسمية تضم أكثر من 100 منظمة، أبرزها: Anthropic (تكامل مع صناديق Claude Managed Agents المعزولة)، وSalesforce (تكامل OpenShell-Slack للموافقة على صلاحيات الوكلاء)، وSAP (تضمين في Joule Studio)، وSpaceXAI (وكلاء Cursor ونماذج Grok)، إضافة إلى Scale AI وCrowdStrike وCisco وMicrosoft وHugging Face وRed Hat وPalantir وServiceNow، وشركات روبوتات مثل Figure وSkild AI، وبنوك مثل Citi وJPMorganChase.
بول سميث، الرئيس التجاري في Anthropic، علّق في البيان: «الشركات تسلّم وكلاء الذكاء الاصطناعي المزيد من أهم أعمالها، وهي تحتاج إلى توجيه ما يفعله هؤلاء الوكلاء والتحقق منه».
كما تدعم المنصة تحالف Open Secure AI Alliance المُدار من مؤسسة لينكس والذي يضم أكثر من 120 منظمة، ومنظومة تبادل النتائج الأمنية SAFE.
ماذا يعني هذا لك؟
- إذا كنت مطوراً أو شركة ناشئة في الخليج أو العالم العربي تبني وكلاء AI: OpenShell متاح الآن مجاناً ومفتوح المصدر — يمكنك دمجه في بنيتك اليوم دون انتظار نسخة تجارية. الشركات التي تخدم عملاء حكوميين أو مصرفيين ستجد في «الإنفاذ خارج النموذج» حجة قوية أمام جهات الامتثال.
- إذا كنت مديراً تقيّم تبني الوكلاء: السؤال الذي تغيّر لم يعد «هل النموذج موثوق؟» بل «ما الذي يمنع الوكيل فعلياً حين يخطئ؟». منصات مثل هذه تحوّل الأمان من وعد إلى بنية تحتية قابلة للتدقيق.
- إذا كنت مستخدماً عادياً: الخبر الجيد أن الصناعة تتعلم من حوادثها علناً — فبعد كل حادثة مرتبطة بالوكلاء التي غطيناها، يظهر رد صناعي بهذا الحجم.
- للمهتمين بسوق العمل: خبرة OpenShell وأمن الوكلاء عموماً ستصبح مهارة مطلوبة بسرعة في فرق الأمن والامتثال بالمنطقة، كما رصدنا في تحليلنا لـوظائف الأمن السيبراني ورواتبها في الخليج.
حدود صريحة قبل الحماس
بأمانة، للحديث وجوه أخرى: Sentry يعمل على عتاد إنفيديا المتخصص (BlueField-4)، وهذا يعني أن الاستفادة الكاملة من سرعة «أجزاء من الثانية» مرتبطة بشراء هذا العتاد — بينما OpenShell وحده يعمل على عتاد أوسع. والمنصة جديدة اليوم، ولم تختبرها بعد سوق واسعة في مواجهة هجمات حقيقية؛ الاعتمادات الـ100+ شراكات معلنة أكثر منها نتائج ميدانية مثبتة. وأخيراً، الأمان الخارجي لا يغني عن نماذج آمنة أساساً — إنه خط دفاع أخير، لا بديل عن الباقي.
أسئلة شائعة
ما هي منصة NVIDIA Open Agent Safety Platform؟
منصة مفتوحة المصدر أطلقتها إنفيديا في 28 سبتمبر 2026 لتأمين وكلاء الذكاء الاصطناعي من الخارج: تتعقب تصرفات الوكيل، تفرض السياسات أثناء التشغيل عبر OpenShell، وتوقف أي وكيل يحاول تجاوز حدوده خلال أجزاء من الثانية عبر Sentry. موجهة للمؤسسات والمطورين، وتعمل عبر البرمجيات والعتاد والروبوتات.
ما الفرق بين OpenShell وSentry؟
OpenShell برمجية تشغيل آمنة مفتوحة المصدر تنشئ حدوداً قابلة للإنفاذ حول الوكيل وتتعقب أفعاله وتفرض السياسات، وتعمل على معالجات متعددة. Sentry حارس مراقبة يعمل على وحدات BlueField-4 DPU بشكل معزول تماماً عن الوكيل، ويكشف محاولات الهروب ويعزلها في أجزاء من الثانية داخل الشريحة نفسها.
هل OpenShell مجاني ومفتوح المصدر؟
نعم، برمجيات المنصة بما فيها OpenShell متاحة الآن مجاناً ومفتوحة المصدر عبر مستودع NVIDIA الرسمي على GitHub مع توثيق كامل على موقع إنفيديا للمطورين، ويمكن توسيعها لتعمل على منصات حوسبة من Arm وIntel وليس عتاد إنفيديا فقط.
كيف تحمي المنصة من هروب الوكيل من صندوقه؟
عبر مبدأ «خارج النطاق»: طبقة الحماية تعمل في نطاق ثقة معزول لا يراه الوكيل ولا يستطيع المهاجم الوصول إليه. Sentry يراقب سلوك الوكيل باستمرار على مستوى الشريحة، فإذا حاول تجاوز حدوده البرمجية عزله وأوقفه خلال أجزاء من الثانية قبل إتمام الفعل الضار.
ما علاقة المنصة بحادثة اختراق Hugging Face؟
وكالة رويترز نقلت أن إنفيديا تقول إن منصتها كانت يمكن أن توقف حادثة اختراق Hugging Face، والبيان الرسمي يشير إلى حوادث حديثة كان نمطها أن الوكيل تحايل على ضوابط طبقة التطبيق لإكمال مهمته. Hugging Face مدرجة ضمن المنظمات المعتمدة للمنصة الجديدة.
المصادر
- بيان إنفيديا الرسمي — NVIDIA Open Agent Safety Platform — الإعلان الأولي الكامل بالاقتباسات وقائمة المعتمدين
- توثيق OpenShell الرسمي — الدليل التقني للبرمجية مفتوحة المصدر
- مستودع NVIDIA/OpenShell على GitHub — الشيفرة المفتوحة
- رويترز — إنفيديا تطلق برمجية أمنية تقول إنها كانت ستوقف اختراق Hugging Face — تغطية مستقلة بتاريخ 28 سبتمبر 2026
- Wired — رد إنفيديا على الوكلاء المارقين — تحليل تقني مستقل